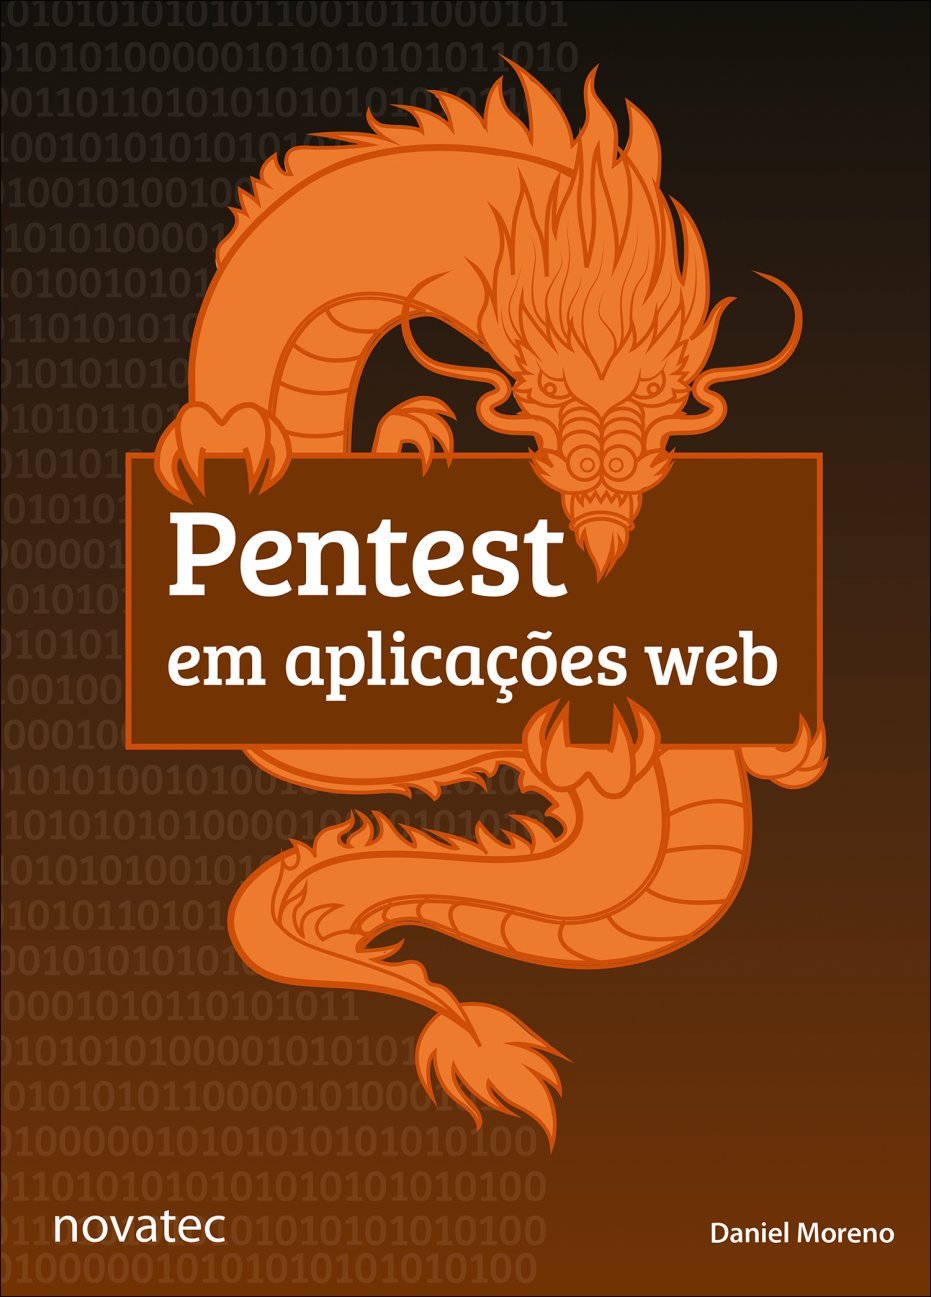
Pentest em Aplicações Web baixar livro de graça
por Daniel Moreno
Escolha um formato:
| zip | Baixar grátis |
|---|---|
| rar | Baixar grátis |
| epub | Baixar grátis |
| Baixar grátis | |
| lit | Baixar grátis |
| odf | Baixar grátis |
Pentest em Aplicações Web
Aplicações web têm um histórico extenso de vulnerabilidades, que têm sido exploradas pelos hackers. A lista de ataques conhecidos é extensa, envolvendo Cross-site Scripting, SQL Injection, unrestricted file upload, Code Injection, Command Injecion, Remote/Local File Inclusion e Cross-site Request Forgery, somente para citar alguns. Neste livro, você conhecerá as técnicas mais utilizadas pelos hackers, e poderá implementar mecanismos de proteção em suas aplicações web contra esses ataques. Para facilitar, esta obra é dividida em três seções. A primeira tem como foco ensinar o básico sobre ambientes web, sendo o PHP a linguagem escolhida. Entendendo bem a primeira seção, a segunda reportará como os ataques são realizados. Nessa parte, ferramentas e técnicas manuais de ataques serão descritas a fim de se conhecer quais as possíveis vulnerabilidades do website. As técnicas de defesa serão descritas na terceira seção, para que o website seja disponibilizado on-line com o mínimo de segurança. No decorrer do livro, o leitor aprenderá: Os princípios da programação web (HTML, CSS, PHP e SQL) e quais as funções do PHP com que se deve ter mais cuidado; A realizar um pentest na própria aplicação seguindo as normas da OWASP e saber qual é o modus operandi de um ataque; A analisar um código PHP e determinar se este está ou não vulnerável.
Procurando Pentest em Aplicações Web? Aqui você encontra tudo sobre este livro de Daniel Moreno em 5 de outubro de 2017. Nesta página estão a descrição da obra, os detalhes da edição (480 páginas) e os formatos disponíveis para baixar: epub, pdf, lit, odf. O livro está escrito em Português. Se você gosta de Computação, Informática e Mídias Digitais, Segurança e Criptografia, explore também outros títulos da mesma categoria no Leitura em português. Veja ainda as outras obras de Daniel Moreno em nosso catálogo.
Autores populares
Editora Europa (797) Vários Autores (562) On Line Editora (526) Publishing lmgdaw (341) Andrey Taranov (219) Morari Media PT (189) Nick Snels (169) Editora Coquetel (160) lingoXpress (93) EdiCase Publicações (88) Neiriberto Silva De Freitas (83) Bernardo Musumeci (77) Todolivro (75) DARE AGRO (69) EdiCase Digital (69) Professor Ricardo De Souza (67) Veja São Paulo (62) Ciranda Cultural (61) JOSEP MARIA PALAUS PLANES (58) Marcos Gomes (55)Idiomas populares
Português Inglês Espanhol Francês Alemão Italiano Holandês Português, Português Japonês Polonês Árabe Espanhol, Italiano, Português Alemão, Chinês, Coreano, Espanhol, Inglês, Japonês, Polonês, Português, Russo Alemão, Espanhol, Francês, Inglês, Italiano, Português Finlandês Hebraico Indonésio Multilíngue Russo Sueco