Kit de Ferramentas Forense – Ambiente Microsoft baixar livro de graça
por Andrey Rodrigues de Freitas
Leia uma amostra
Escolha um formato:
| zip | Baixar grátis |
|---|---|
| rar | Baixar grátis |
| epub | Baixar grátis |
| Baixar grátis | |
| lit | Baixar grátis |
| odf | Baixar grátis |
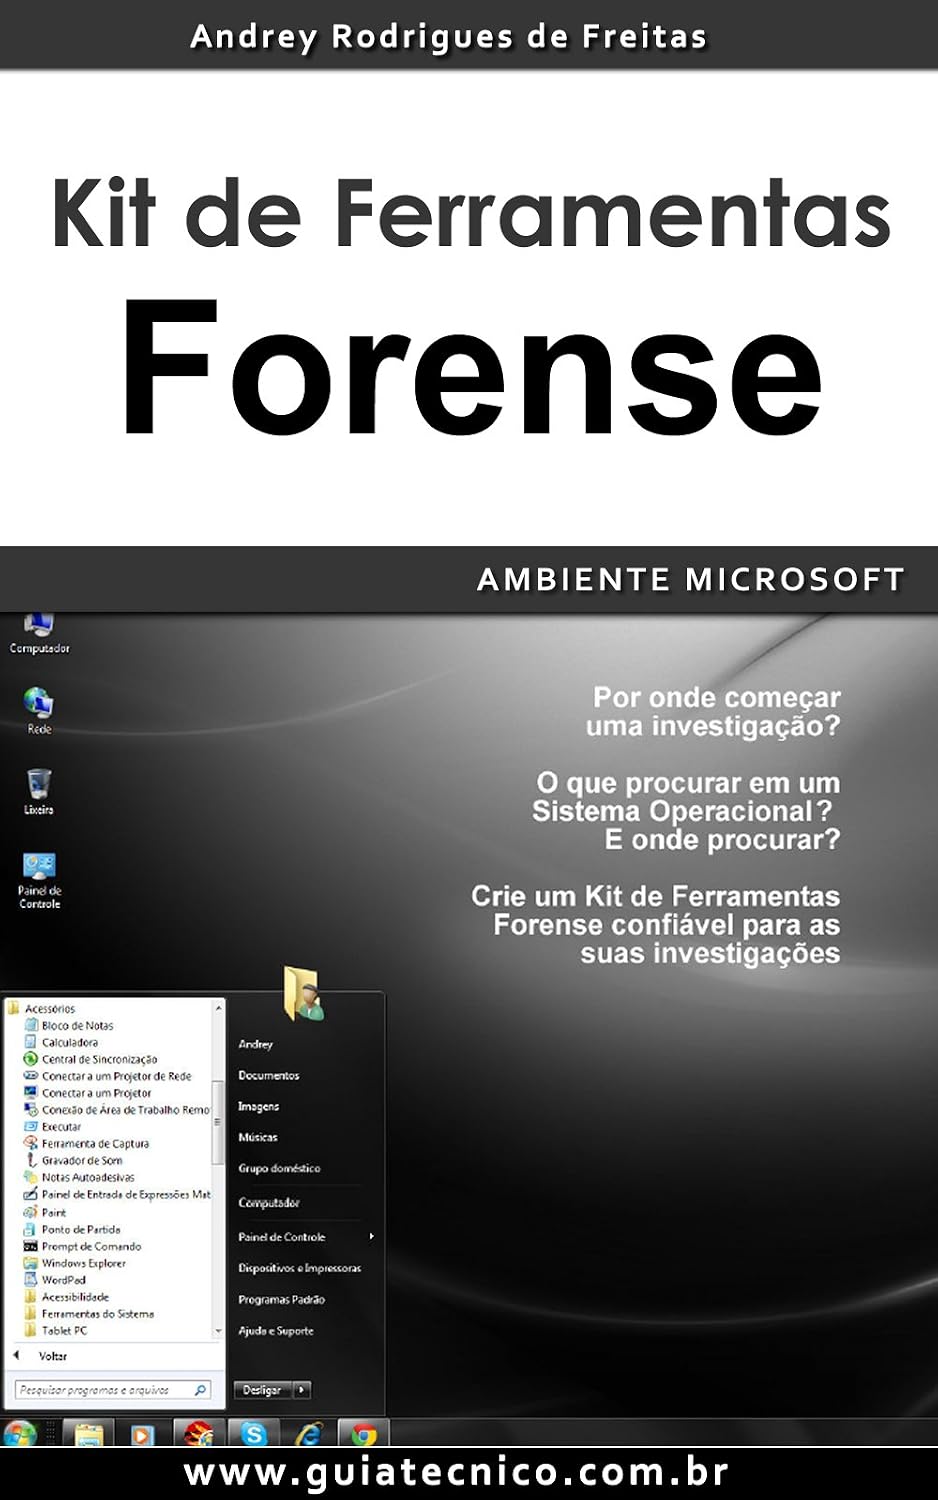
Kit de Ferramentas Forense – Ambiente Microsoft
Por onde começar uma investigação forense? O que procurar em um Sistema Operacional invadido? Ou melhor, onde procurar? Para responder a estas perguntas dividi este livro em sete tópicos:
Kit de Ferramentas: Conjunto de softwares confiáveis usados na investigação.
Iniciando uma Investigação: Neste tópico estão os passos iniciais de toda investigação.
Investigando o Sistema: Será através deste tópico que você aprenderá a identificar quais processos estão em execução e quais portas estão abertas no SO, a analisar arquivos de logs, a investigar o registro do Windows, compartilhamentos etc.
Investigando os Usuários: Quem está conectado ao sistema neste momento? Quem logou ou tentou logar no computador recentemente? Descubra quem são os usuários que utilizam ou utilizaram o equipamento.
Investigando os Arquivos: Recupere arquivos excluídos, investigue arquivos na lixeira, descubra arquivos temporários, ocultos e impressos.
Investigando os Vestígios de Acesso à Internet: Descubra quais sites foram acessados pelo suspeito, identifique os arquivos temporários da Internet, analise o histórico e o item favoritos do browser.
Finalizando uma Investigação: Neste último grupo estão os passos finais de uma investigação. Capture a data e hora do final da perícia, documente os comandos utilizados e garanta a integridade das evidências.
Procurando Kit de Ferramentas Forense – Ambiente Microsoft? Aqui você encontra tudo sobre este livro de Andrey Rodrigues de Freitas em 23 de setembro de 2014. Nesta página estão a descrição da obra, os detalhes da edição (122 páginas) e os formatos disponíveis para baixar: epub, pdf, lit, odf. O livro está escrito em Português. Se você gosta de Computação, Informática e Mídias Digitais, explore também outros títulos da mesma categoria no Leitura em português. Veja ainda as outras obras de Andrey Rodrigues de Freitas em nosso catálogo.
Autores populares
Editora Europa (797) Vários Autores (562) On Line Editora (526) Publishing lmgdaw (341) Andrey Taranov (219) Morari Media PT (189) Nick Snels (169) Editora Coquetel (160) lingoXpress (93) EdiCase Publicações (88) Neiriberto Silva De Freitas (83) Bernardo Musumeci (77) Todolivro (75) DARE AGRO (69) EdiCase Digital (69) Professor Ricardo De Souza (67) Veja São Paulo (62) Ciranda Cultural (61) JOSEP MARIA PALAUS PLANES (58) Marcos Gomes (55)Idiomas populares
Português Inglês Espanhol Francês Alemão Italiano Holandês Português, Português Japonês Polonês Árabe Espanhol, Italiano, Português Alemão, Chinês, Coreano, Espanhol, Inglês, Japonês, Polonês, Português, Russo Alemão, Espanhol, Francês, Inglês, Italiano, Português Finlandês Hebraico Indonésio Multilíngue Russo Sueco